
- ASIC
- 电池管理IC与BMS解决方案
- 时钟和时序解决方案
- ESD 和浪涌保护器件
- 汽车以太网
- 评估板
- 高可靠性
- 隔离
- 存储器
- 微控制器
- 功率产品
- 射频
- 安全智能卡解决方案
- 传感器技术
- 小信号晶体管和二极管
- 收发器
- 通用串行总线(USB)
- 无线连接
- 英飞凌大中华区生态圈
- 搜索工具
- 技术
- 封装
- 订单
- 概览
- 嵌入式闪存eFlash IP 解决方案
- RAM和Flash多芯片封装MCP解决方案
- F-RAM铁电存储器
- NOR 闪存
- nvsRAM非易失性存储器
- PSRAM — 伪静态RAM
- 抗辐射和高可靠性的存储器
- SRAM静态随机存储器
- 晶圆和裸片存储器解决方案
- 概览
- Calypso® 产品
- CIPURSE™ 产品
- 非接触式存储
- 了解 OPTIGA™ 嵌入式加密解决方案
- SECORA™ 安全解决方案
- 安全控制器
- 智能卡模块
- 政府身份证的智能解决方案
- 概览
- REAL3™ 3D ToF 图像传感器
- 电流传感器
- 气体传感器
- Inductive position sensors
- 微机电系统麦克风
- 压力传感器
- 雷达传感器
- 磁性位置传感器
- 磁性速度传感器
- Capacitive sensors
- Temperature sensors
- 电池传感器
- Digital X-ray
- Computed tomography
- Sensor interface ASICs
- 概览
- USB 2.0 外设控制器
- USB 3.2 外设控制器
- USB 集线器控制器
- USB PD 高压微控制器
- USB-C AC-DC 和 DC-DC 充电解决方案
- USB-C 充电端口控制器
- USB-C 供电控制器
- 概览
- AIROC™ 车载无线
- AIROC™ 蓝牙Bluetooth® 和多协议解决方案
- AIROC™ 互联微控制器
- AIROC™ Wi-Fi + Bluetooth® 组合
- AIROC™ Ultra-Wide Band Solutions
- 概览
-
TriCore™ AURIX™ TC2x安全模块
- 概览
- AURIX™系列 – TC21xL
- AURIX™ 系列 – TC21xSC (无线充电)
- AURIX™ 系列 – TC22xL
- AURIX™系列 – TC23xL
- AURIX™ 系列 – TC23xLA (ADAS)
- AURIX™ 系列 – TC23xLX
- AURIX™ 系列 – TC264DA (ADAS)
- AURIX™系列 – TC26xD
- AURIX™ 系列 – TC27xT
- AURIX™ 系列 – TC297TA (ADAS)
- AURIX™ 系列 – TC29xT
- AURIX™ 系列 – TC29xTT (ADAS)
- AURIX™系列 – TC29xTX
- AURIX™ TC2x仿真器件
- 32 位TriCore™ AURIX™ – TC3x
- 32 位TriCore™ AURIX™ - TC4x
- 概览
- PSOC™ 4 Arm® Cortex® -M0/M0+
- PSOC™ 4 HV Arm® Cortex® -M0+
- PSOC™ 5 LP Arm® Cortex® -M3
- PSOC™ 6 Arm® Cortex-M4®/M0+
- PSOC™ 多点触控触摸屏控制器
- PSOC™ Control C3 Arm® Cortex®-M33
- PSOC™ Automotive 4: Arm® Cortex®-M0/M0+
- PSOC™ Edge Arm® Cortex® M55/M33
- PSOC™ Control C1 Arm® Cortex®-M0
- 概览
- 32 位 TRAVEO™ T2G Arm® Cortex®用于车身电子应用
- 用于仪表盘的 32 位 TRAVEO™ T2G Arm® Cortex®
- 概览
- 桥式整流器和交流开关
- CoolSiC™ 肖特基二极管
- 二极管裸片
- 功率组件
- 硅二极管
- 晶闸管/二极管模块
- 晶闸管软启动器模块
- 晶闸管/二极管盘
- 概览
- 汽车栅极驱动器
- 用于 GaN HEMT 的栅极驱动器 IC
- Gate Driver ICs for SiC MOSFETs
- Half-Bridge Gate Driver ICs
- High-Side Gate Driver ICs
- 电气隔离栅极驱动器
- 电平转换
- Low-Side Gate Driver ICs
- Three-Phase Gate Driver ICs
- 变压器驱动IC
- 概览
- BLDC 电机驱动器
- BDC电机驱动器
- 步进电机和伺服电机驱动器
- 带MCU的电机驱动器
- 使用 MOSFET 的桥式驱动器
- GaN EiceDRIVER™高速栅极驱动器
- 概览
- 车规级 MOSFET 30 V - 800 V
- 双 MOSFET
- MOSFET(Si 和 SiC)模块
- N 沟道耗尽型 MOSFET
- N 沟道 MOSFET
- P 沟道 MOSFET
- 碳化硅 CoolSiC™ MOSFET
- 250V至600V G14小信号MOS
- 概览
- OPTIGA™ Authenticate
- OPTIGA™ Authenticate NFC 解决方案
- OPTIGA™ Connect – 交钥匙式 eSIM 安全解决方案
- OPTIGA™ Trust
- OPTIGA™ 可信平台模块 (TPM)
- 概览
- EZ-PD™ ACG1F 单端口 USB-C 控制器
- EZ-PD™ CCG2 USB Type-C 端口控制器
- EZ-PD™ CCG3PA Automotive USB-C 和 Power Delivery 控制器
- EZ-PD™ CCG4 双端口 USB-C 和 PD
- EZ-PD™ CCG5 双端口和 CCG5C 单端口 USB-C PD 控制器
- EZ-PD™ CCG6 单端口 USB-C & PD 控制器
- EZ-PD ™ CCG6_CFP 和 EZ-PD ™ CCG8_CFP 双单端口 USB-C PD
- EZ-PD™ CCG6DF 双端口和 CCG6SF 单端口 USB-C PD 控制器
- EZ-PD™ CCG7D 汽车双口 USB-C PD + DC-DC 控制器
- EZ-PD™ CCG7S 汽车单口 USB-C PD 解决方案,配备DC-DC控制器
- EZ-PD™ CCG8 双/单口 USB-C PD
- EZ-PD™ CMG1 USB-C EMCA 控制器
- 支持 EPR 的 EZ-PD™ CMG2 USB-C EMCA 控制器
- 最新动态
- 航空航天和国防
- 人工智能和数据中心
- 智能汽车解决方案
- 通讯
- 消费类电子产品
- 工业
- 安全解决方案
- 智能家居和楼宇
- 解决方案
- 概览
- AR and smart glasses
- 适用于智能电视的完整系统解决方案
- 消费类可穿戴设备
- 无人机
- 家用电器
- 移动设备和智能手机解决方案
- 光伏
- 电源适配器和充电器
- 家庭娱乐应用的半导体解决方案
- 智能会议系统
- 概览
- 资产跟踪
- Battery energy storage (BESS)
- 电池化成和测试
- Digital health
- 电动叉车
- 电动汽车充电
- 高压固态配电系统
- 氢电解
- 工业& 医疗 SMPS
- 工业自动化
- 工业电机驱动和控制
- 工业机器人
- LED 照明系统设计
- 轻型电动车解决方案
- 光伏
- 电源适配器和充电器
- 电动工具
- 电力传输和配电
- 机器人
- 轨交
- 不间断电源 (UPS)
- Wind power
- 最新动态
- 概览
- AIROC™ 软件&工具
- AURIX™应用软件
- DRIVECORE™ 用于汽车软件开发
- iMOTION™ 工具和软件
- Infineon智能功率开关和栅极驱动器工具套件
- MOTIX 软件&工具
- OPTIGA™工具和软件
- PSOC™ 软件&工具
- TRAVEO™ 软件&工具
- XENSIV™ 工具和软件
- XMC™ 工具和软件
- 概览
- EZ-PD™ CCGx Dock 软件开发工具包
- FMx Softune IDE
- Infineon GUI Designer
- ModusToolbox™ 软件
- PSOC™ Creator软件
- 雷达开发套件
- 锈
- USB 集线器控制器
- 无线连接蓝牙网状网络辅助应用程序
- XMC™ DAVE™ 软件
- 最新动态
- 支持
- 培训
- 英飞凌开发者社区
- 最新消息
商业财经新闻
15/10/2026
商业财经新闻
05/10/2026
商业财经新闻
01/10/2026
商业财经新闻
29/09/2026
- 公司名称
- 我们的故事
- 活动资讯
- 新闻中心
- 投资者
- 职业生涯
- 质量
- 最新消息
商业财经新闻
15/10/2026
商业财经新闻
05/10/2026
商业财经新闻
01/10/2026
商业财经新闻
29/09/2026
- 您即将进入英飞凌境外官方网站 Infineon.com。您的相关个人信息可能在境外被收集和处理, 用于交易、支付、履约及售后事宜
- 本境内网站 Infineon.cn 仅提供产品信息展示服务,不开展线上交易、订单处理、支付结算及电子商务平台运营活动
- 所有交易、支付、履约及售后事宜均由境外主体独立完成并承担全部法律责任
- 本网站与境外网站为独立运营主体,交易行为仅发生于您与境外运营主体之间
平台固件韧性:如何从底层保护您的数据中心
数据中心已经成为现代数字基础设施的基石,但其最关键的安全层之一仍然处于危险的暴露状态。平台固件控制着从系统初始化到硬件配置的一切,如今正日益成为复杂网络攻击的重点目标。固件一旦被攻破,就很难被检测到,即使重启后仍然存在,攻击者可以持续获得对最敏感系统的底层访问权限。随着 AI 驱动的工作负载对数据中心可靠性提出越来越高的要求,平台固件安全不再是可选项 - 而是必需品。
美国国家标准与技术研究院 (NIST) 通过 SP800-193 标准应对了这一威胁,该标准提供了实现平台固件韧性(PFR)的框架。该标准建立在三个相互依存的原则之上:
- 保护 - 通过加密校验与安全存储等由硬件强制执行的机制,防止 UEFI BIOS 和 BMC 固件遭到未授权修改。
- 检测 - 通过对加密哈希的校验进行实时异常识别,在启动过程中或启动之后一旦发生未授权变更即可提醒运维人员。
- 恢复 - 当检测到篡改时,系统会无缝回滚到存储在安全内存中的可信“黄金”映像,无需人工干预即可恢复正常运行。
这三大支柱共同为数据中心运营商提供了一种结构化的方法,可以在基于固件的攻击升级之前将其遏制住。
NIST SP800-193 合规性的核心在于两种技术。安全启动会对启动链中的每个组件进行加密验证—从硬件信任根(HRoT),到 UEFI 镜像与操作系统加载器—在任何代码执行之前完成校验。如果某个组件验证失败,系统将停止运行并开始恢复。
度量启动(measured boot) 的工作方式不同。它不会阻止执行,而是将固件和启动组件的加密哈希值记录到受信任平台模块 (TPM) 中。这些测量结果构成了一个可审计的证明日志,管理员可以事后查看该日志以发现异常情况。
这两种方法的设计目标是相互补充:安全启动在入口处拦截威胁;度量启动记录所有通过入口的内容。它们结合使用,可以形成多层防御,既能应对主动攻击,也能应对事后审计。
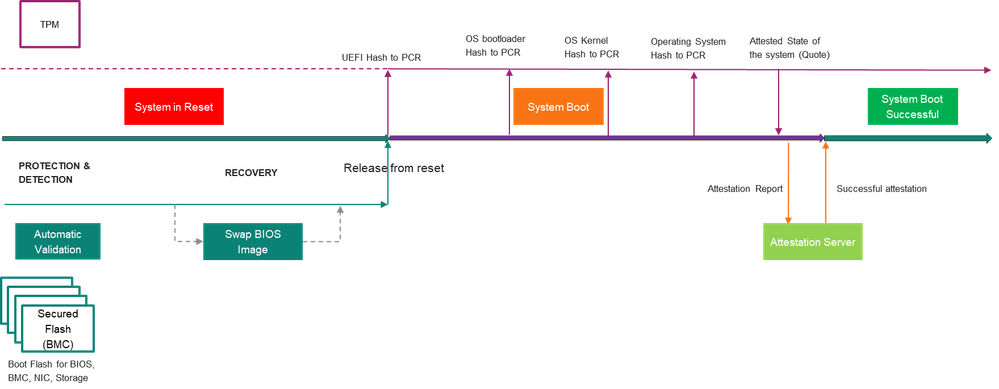
图 1:使用安全闪存实现安全启动
在硬件层面实现 NIST 三大支柱,需要一款能够在硅片级别强制执行安全策略的存储组件。Secured NOR Flash提供硬件信任根,对每次读取操作执行实时加密验证,以防范"检查时间与使用时间"(TOCTOU)攻击,并为恢复镜像维护一个受保护的专用分区。至关重要的是,这种硬件集成方法省去了单独且昂贵的组件,例如 FPGA。
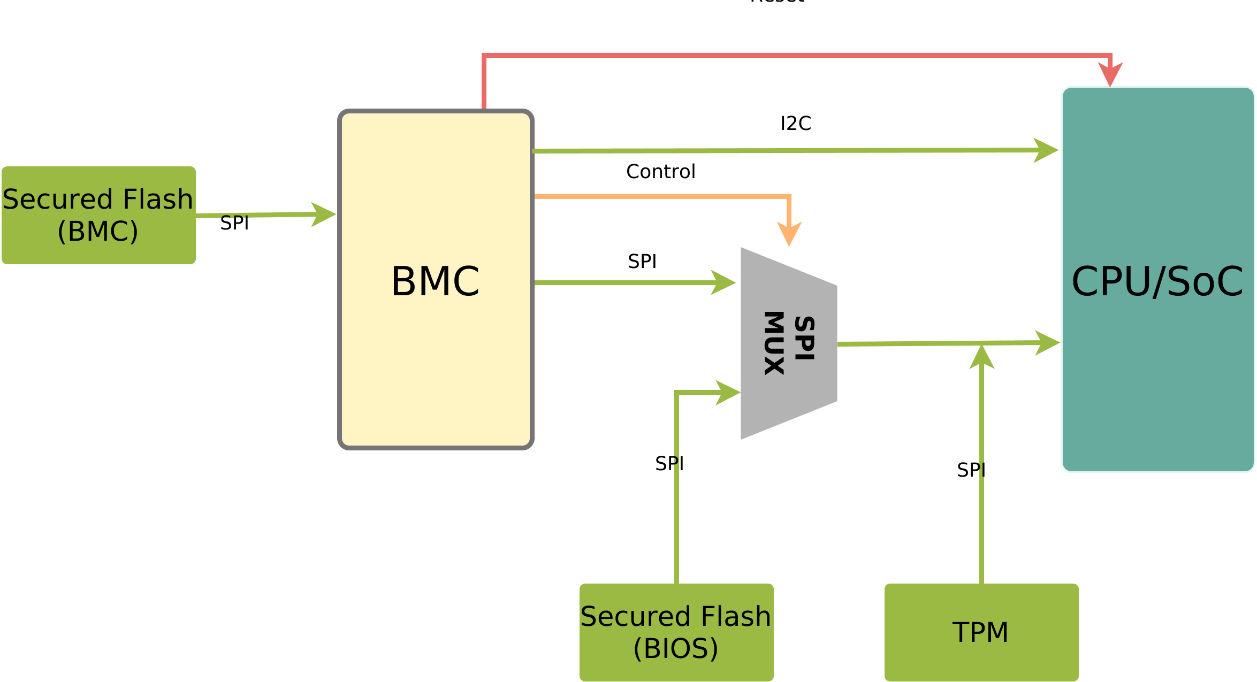
图 2:利用安全 NOR Flash 实现平台固件韧性
我们构建了一套经过验证的解决方案,可全面满足 NIST SP800-193 的要求。我们的SEMPER™ Secure NOR Flash在单一组件中提供硬件强制执行的固件保护、实时完整性校验以及简化的恢复机制。结合 InsydeH2O UEFI BIOS(涵盖可信启动、安全启动和度量启动能力)以及 Supervyse OPF OpenBMC 固件,该方案覆盖从上电到操作系统加载的整个启动序列的每个阶段。系统设计人员无需整合来自多个未经验证供应商的安全层,即可实现端到端的固件完整性保障。
平台固件是现代数据中心中受攻击最多、却最不易被察觉的攻击面之一。NIST SP800-193 框架提供了蓝图;英飞凌的SEMPER™ Secure NOR Flash,以及 InsydeH2O UEFI BIOS 和 Supervyse OPF OpenBMC 固件,提供了经过验证的落地实现。安全应该内建于基础之中—而不是事后的补丁。
探索我们的SEMPER™ Secure NOR Flash产品组合,并与我们的存储解决方案团队交流,共同为您的下一个设计构建安全防护。